CISA adds Arista VeloCloud Orchestrator SQL injection flaw to KEV catalog
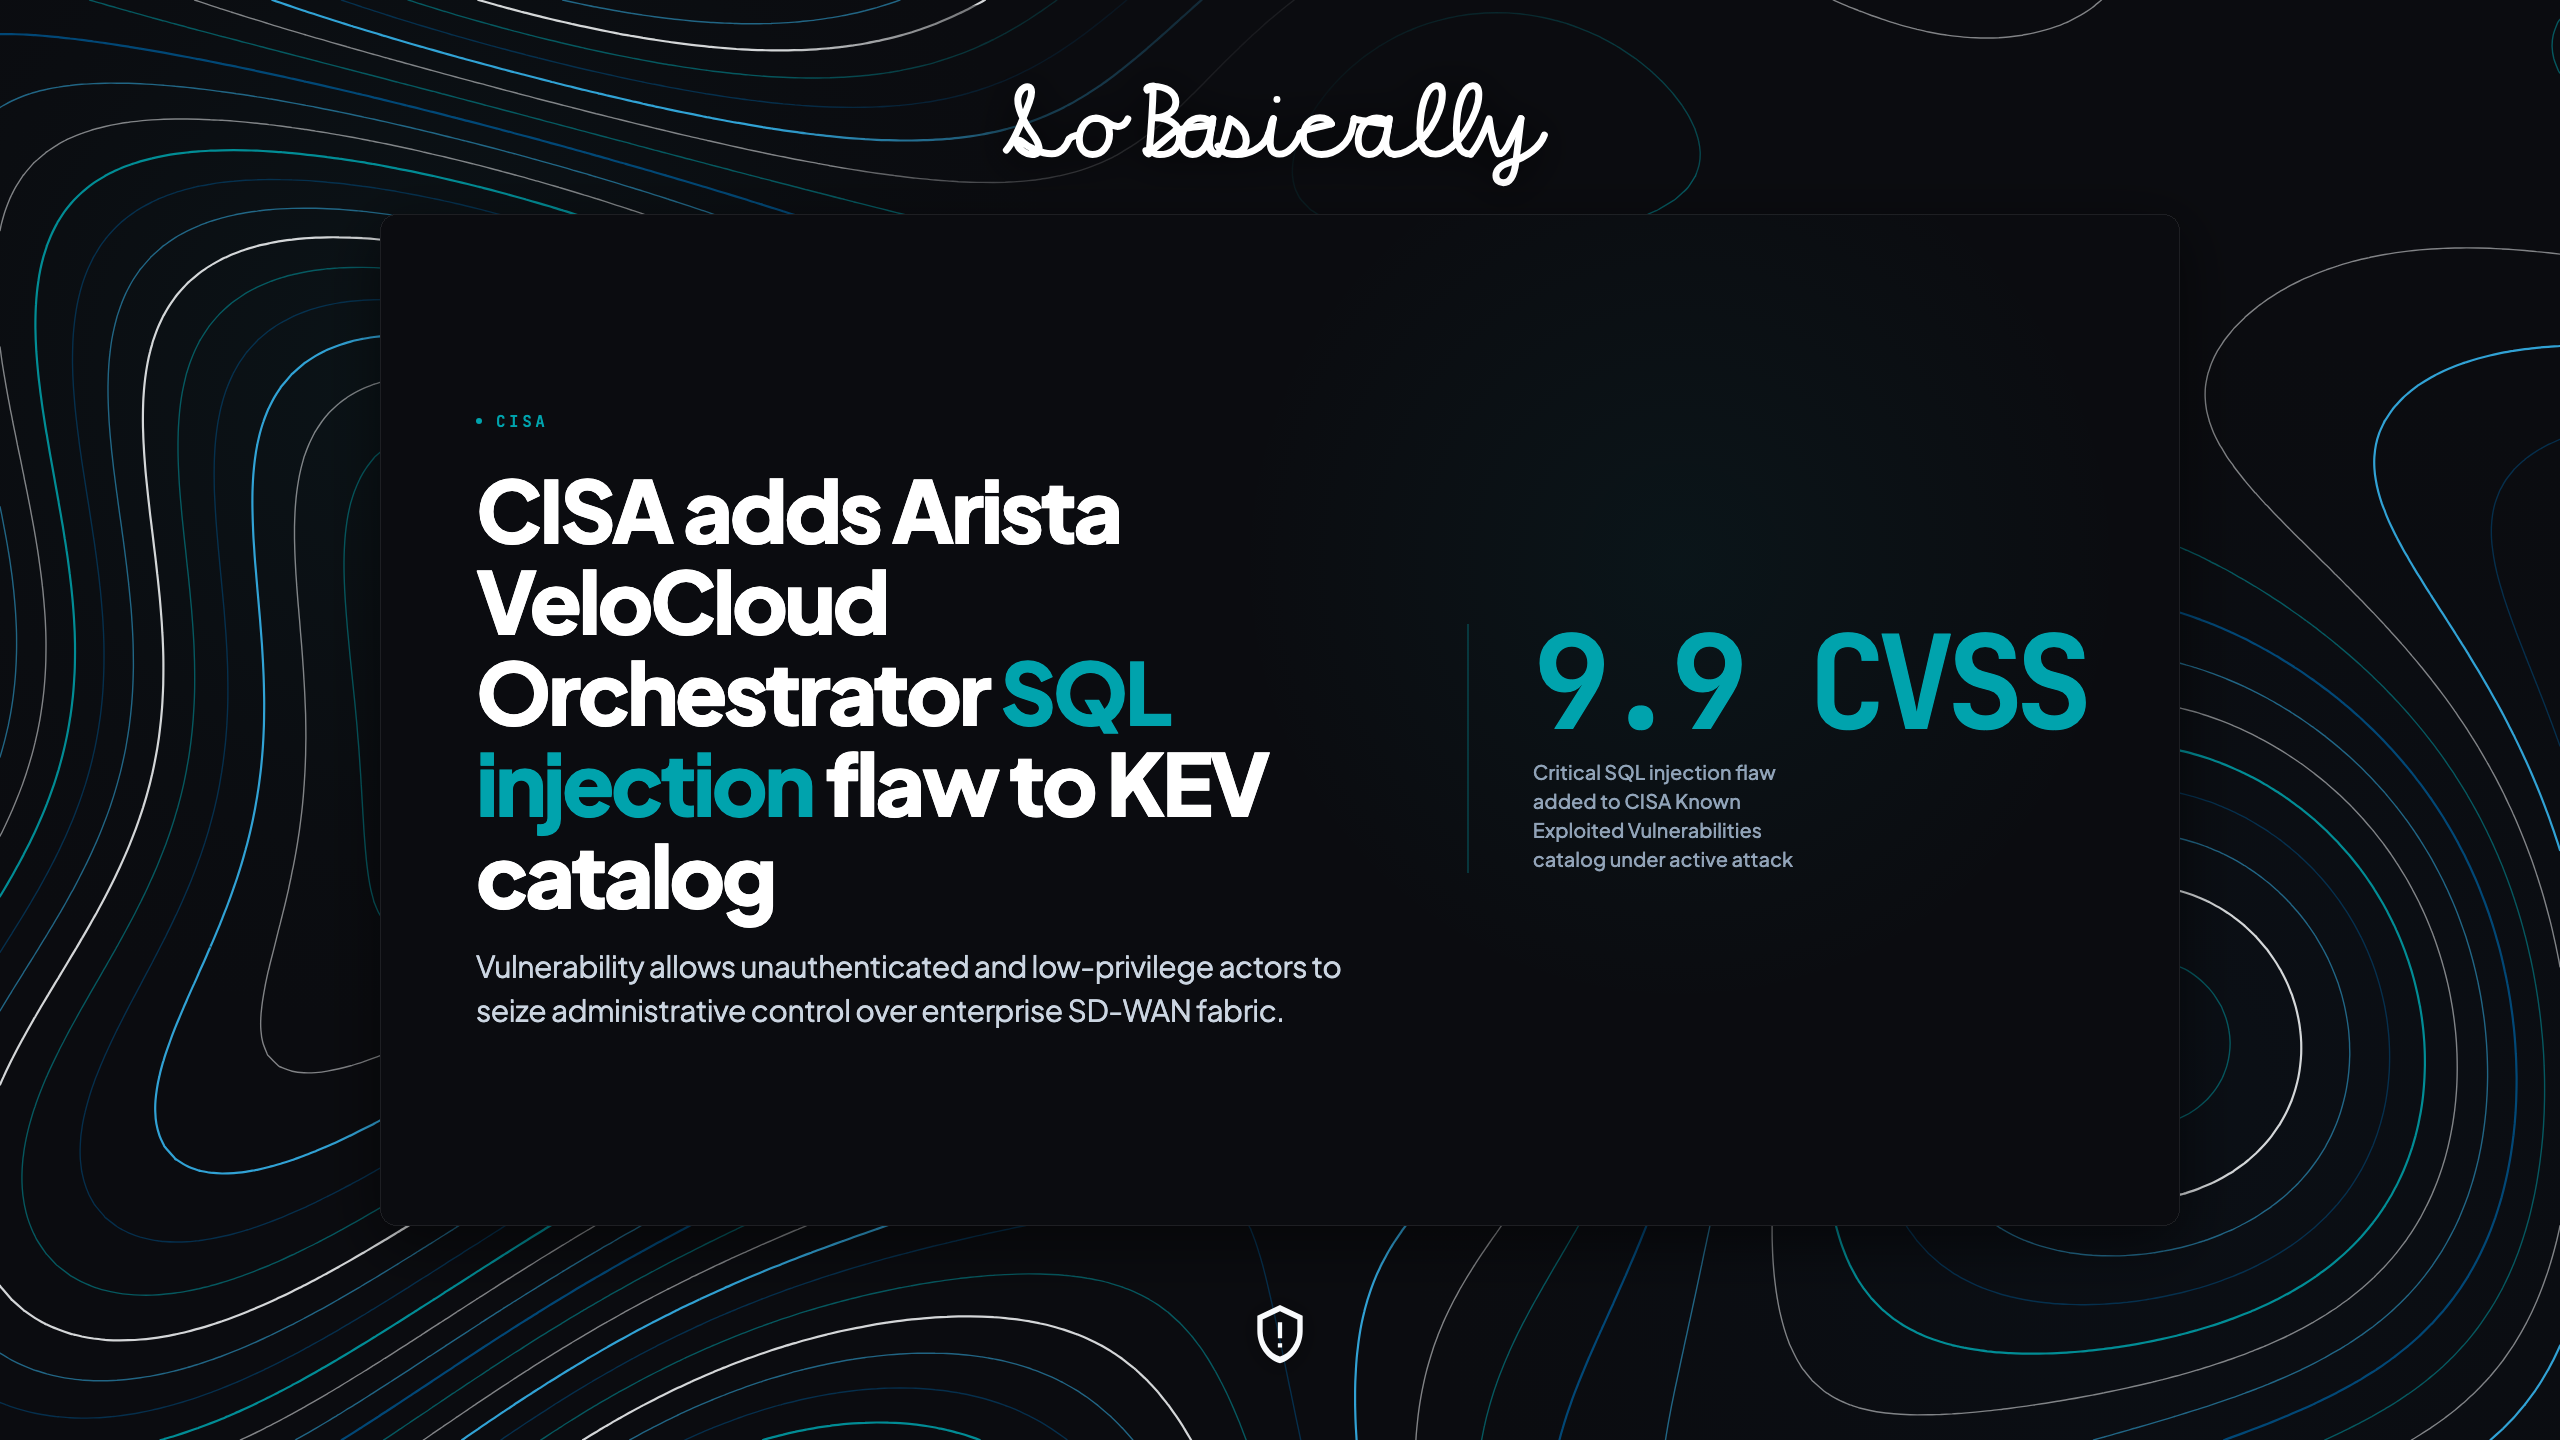
What happened.CISA added an actively exploited SQL injection flaw in on-premises Arista VeloCloud Orchestrator deployments to its Known Exploited Vulnerabilities catalog.
Why it matters.SD-WAN orchestrators manage wide-area enterprise routing topologies, cryptographic tunnels, and edge policies. A compromised central orchestrator gives adversaries complete visibility into private data paths and branch traffic. Network administrators running self-hosted VeloCloud instances must apply vendor updates immediately and restrict management consoles to isolated administrative subnets.